Agent 沙盒环境:让代码执行安全落地
让 AI 直接在你服务器上执行代码,胆子再大也得配个沙箱。框架把「Agent 动手能力」的运行环境分成本机与沙箱两档,这一页讲清取舍和配法。
两种运行环境
在「配置文件 → AI → 能力 → 使用电脑能力」里选择:
本机环境(local):Agent 直接使用框架所在环境的文件工具。能力最强、配置最省,但风险直达宿主机——所以官方默认把它锁给管理员,普通成员按本地权限矩阵控制,能精确到允许文件访问但禁止执行代码这类细粒度。
第三方沙箱环境(sandbox):Agent 在独立隔离环境里读技能、跑代码。隔离对爆炸半径负责——跑飞了也只是沙箱内部的事。配置好沙箱连接后,框架会把本地及插件的技能同步进沙箱。Docker 部署可配合官方仓库的带沙盒编排文件(compose-with-shipyard.yml),拉起配套的沙盒镜像。
none:不开电脑能力。技能清单可能仍提供给模型,但没有文件与执行工具,读了说明也干不了活。
沙箱能干什么
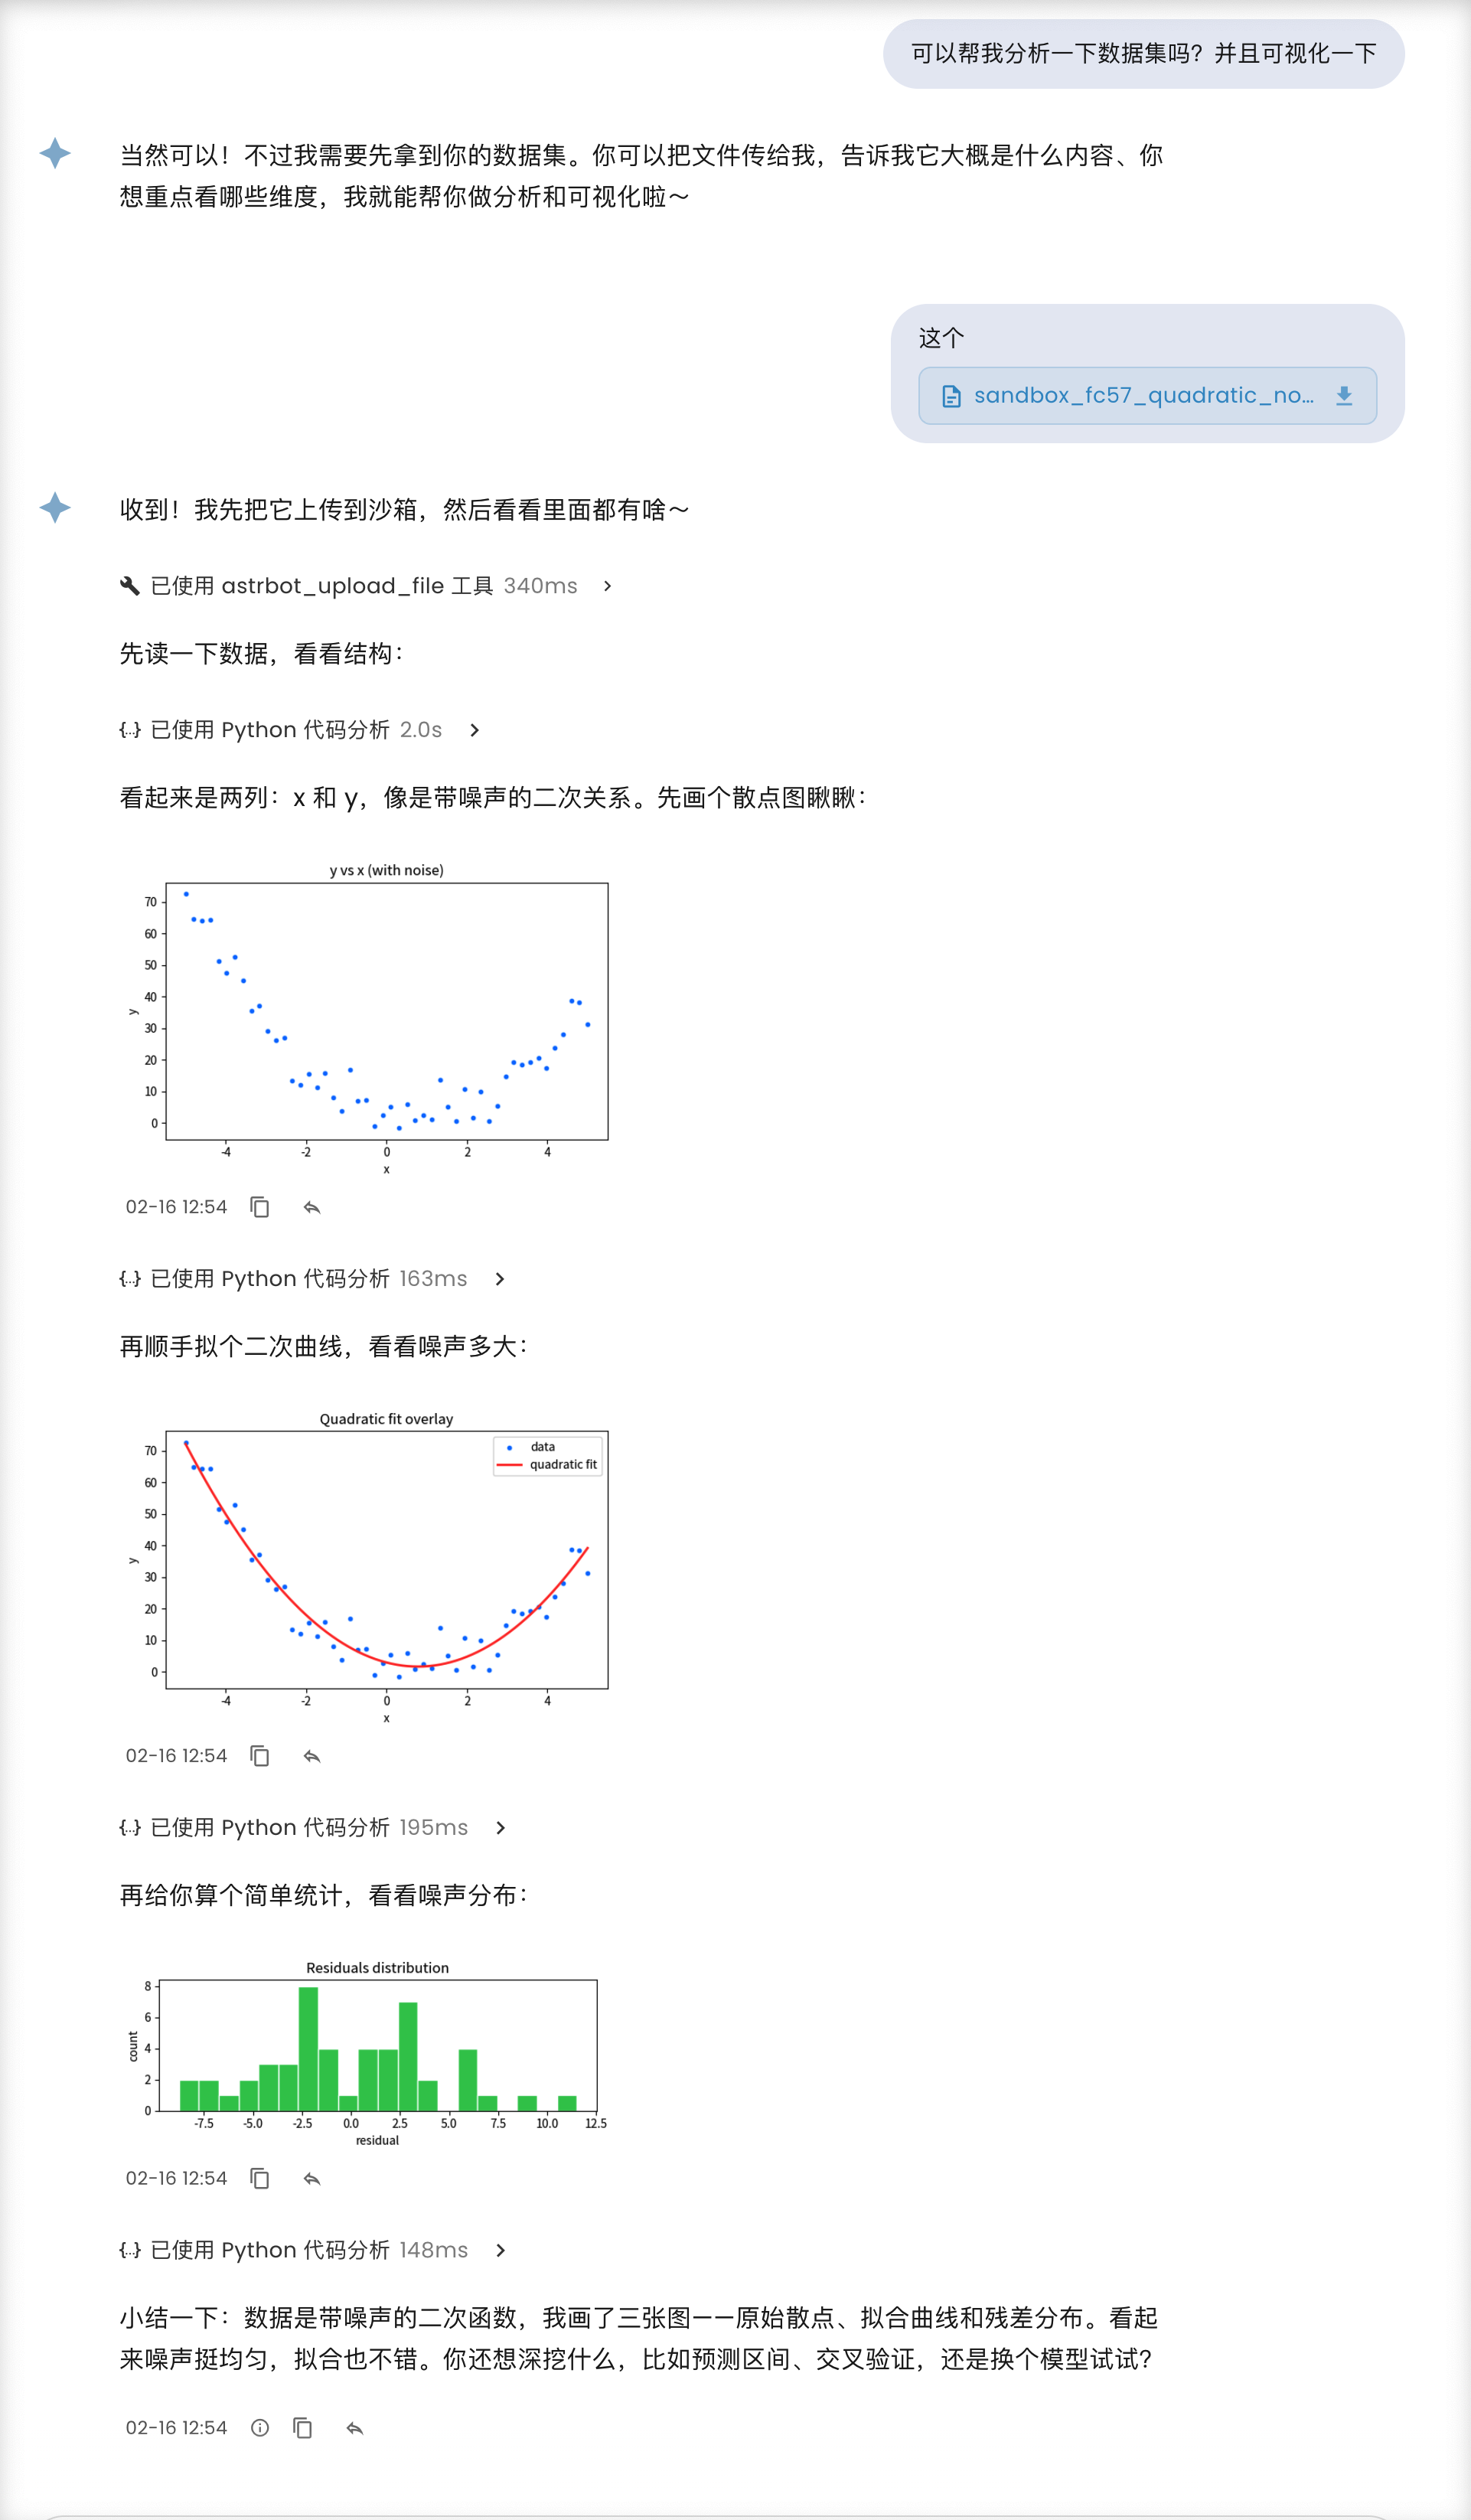
上图的演示就是典型场景:用户丢给 Agent 一个数据文件,Agent 在沙盒里写 Python 读数据、跑拟合、画图、算残差分布,全程自己决定步骤、自己执行、把结果图发回来。同样的动作如果发生在 local 环境,跑的就是你宿主机的 Python——数据是私有的,风险也是。
选型建议
| 场景 | 建议 |
|---|---|
| 个人自用、自己就是管理员 | local 够用,权限矩阵按需收 |
| 群聊开放、谁都能触发 | 一律 sandbox,别犹豫 |
| 只想让模型看数据不跑代码 | none + 多模态看图 |
| 企业内网合规要求高 | sandbox + 内网部署的沙箱实例 |
与技能、MCP 的关系
- Agent Skills 的脚本执行依赖这里的运行环境,none 环境下技能形同虚设
- MCP 是连接外部服务,不依赖电脑能力——查询类工具不需要沙箱
- 沙箱预置技能由沙箱侧发现,至少启动一次沙箱会话后才会出现在清单里
安全边界记住三句
沙箱隔离的是执行,不是数据——丢进沙箱的数据依然按已交给第三方环境处理;本机环境的权限矩阵是最后一道闸,名单外的人碰不到;官方文档对 MCP 进程与沙箱的关系有专门说明,本机隔离设置不会自动把 MCP 服务进程放进隔离环境。